
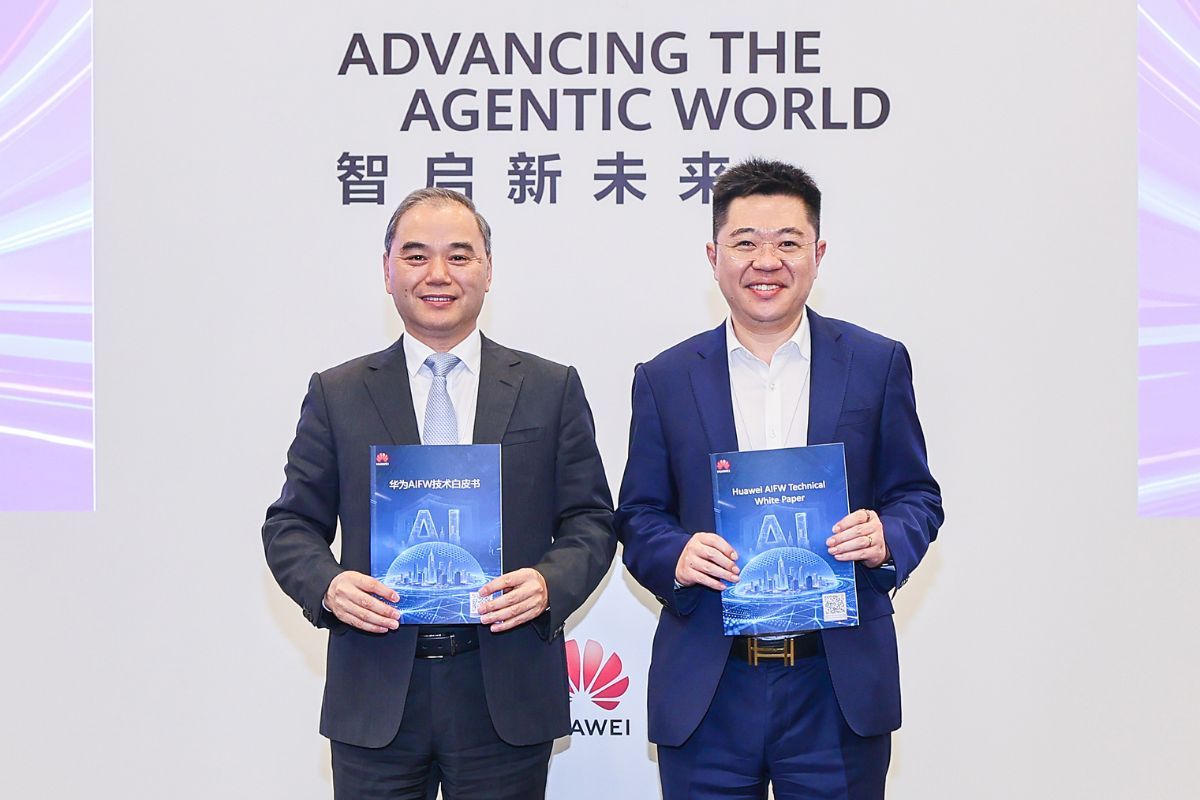
Seperti dijelaskan dalam white paper tersebut, AIFW menggabungkan peranti keras AI-native, LLM, serta basis pengetahuan intelijen dan keamanan untuk menggeser fokus perlindungan dari lalu lintas jaringan ke pengelolaan perilaku. Dengan kemampuan memahami kondisi secara menyeluruh, membaca konteks semantik, melakukan penalaran risiko, dan mengenali intensi, AIFW dapat mengidentifikasi risiko spesifik AI, termasuk domain DGA, prompt injection, dan pengambilan konten tanpa izin. Pendekatan ini menggeser pertahanan dari berbasis aturan menjadi berbasis kecerdasan, serta beralih dari kebijakan statis menuju kebijakan otonom guna melindungi pusat komputasi AI, agen AI milik perusahaan, dan operasional LLM.
Fondasi Peranti Keras AI-Native: Ketahanan Keamanan dengan Keandalan Tinggi
White paper tersebut menguraikan arsitektur peranti keras native AIFW yang mengandalkan sinergi perangkat keras dan lunak. Pendekatan ini meningkatkan performa kriptografi pascakuantum, pencocokan aturan, dan inferensi AI hingga satu orde magnitudo. Dengan keandalan carrier-grade sebesar 99,999%, AIFW menggunakan pemisahan perangkat keras, isolasi perangkat lunak, dan root of trust pada level engine untuk meningkatkan ketahanan dan mempercepat pemulihan. Pendekatan tersebut turut mencegah eksploitasi kerentanan dan membangun imunitas keamanan secara native. Dengan demikian, aktivitas operasional inti tetap berjalan saat menghadapi serangan atau kegagalan jaringan ekstrem.